Hunt
Memburu anomali di seluruh permukaan serangan, tidak menunggu alert lebih dulu.
Agen AI yang menyelidiki ancaman, mengambil keputusan, menjalankan penahanan, dan belajar dari setiap kasus. Bekerja di atas SIEM yang sudah Anda punya, tanpa perlu mengganti apa pun.
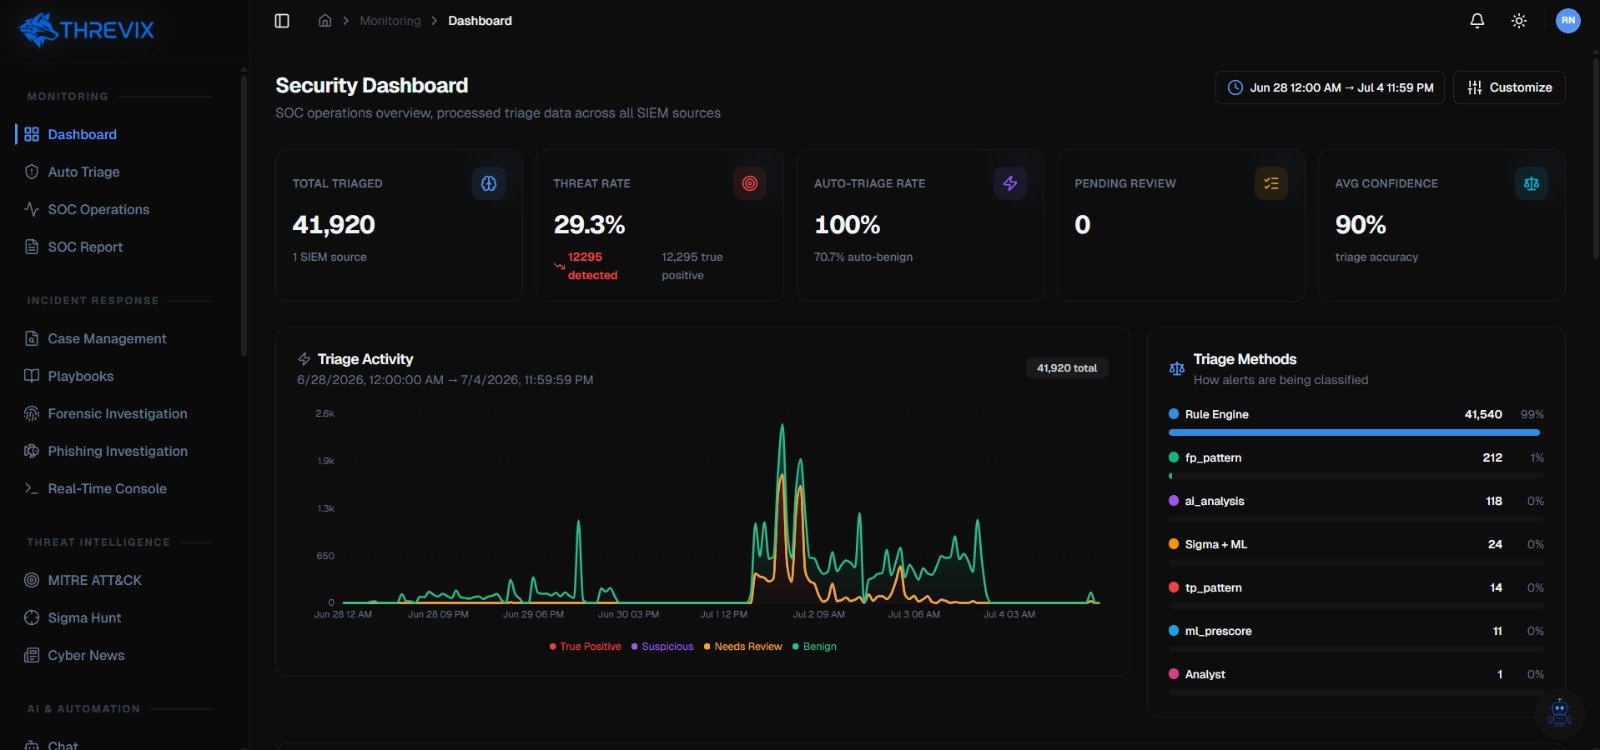
Tim keamanan tidak kekurangan data. Yang kurang adalah waktu untuk membaca semuanya, dan itu yang membuat serangan sungguhan lolos di antara ribuan peringatan biasa.
Alat tradisional berhenti di notifikasi. Selebihnya tetap pekerjaan manusia, satu per satu, sepanjang malam.
Threvix menyelidiki, memutuskan, dan menutup kasus sendiri, lalu memakai hasilnya untuk menajamkan deteksi berikutnya.
Analis berpindah antara SIEM, EDR, threat intel, dan tiket hanya untuk memahami satu kejadian.
Threvix membaca dari sumber yang sudah Anda jalankan, jadi tidak ada migrasi dan tidak ada penggantian sistem.
Lima tahap berputar tanpa jeda. Setiap putaran meninggalkan catatan yang membuat putaran berikutnya lebih cepat dan lebih akurat.
Memburu anomali di seluruh permukaan serangan, tidak menunggu alert lebih dulu.
Memisahkan false positive dari ancaman nyata, lengkap dengan alasan yang bisa dibaca.
Menarik konteks dari log, EDR, dan threat intel, lalu menyusun kronologi kejadian.
Menjalankan langkah penahanan sesuai tingkat izin yang Anda tetapkan.
Menyimpan hasil setiap kasus untuk mempertajam deteksi dan mengurangi kebisingan.
Pembelajaran kembali langsung ke tahap hunt
Bukan satu model serbabisa. Setiap peran punya keahlian sendiri, dikoordinasi oleh satu orkestrator yang tahu siapa harus bekerja kapan.
Pengendali utama. Ia mengklasifikasi setiap peristiwa yang masuk, memilih agen yang tepat, dan menjaga kolaborasi antar agen tetap punya arah serta batas yang jelas.
Menilai alert masuk, membuang false positive, dan meneruskan yang benar benar penting.
Menyusun kronologi lintas sumber log dan memetakan jalur yang ditempuh penyerang.
Mengisolasi host, mencabut sesi, dan memblokir indikator sesuai izin yang berlaku.
Berburu ancaman tersembunyi memakai hipotesis dan teknik MITRE ATT&CK.
Membedah sampel berbahaya, memetakan perilaku, dan menarik indikator baru.
Menulis dan merawat aturan deteksi agar tetap relevan dengan ancaman terbaru.
Memadukan intel eksternal dengan temuan internal untuk menilai relevansinya.
Mengumpulkan bukti digital yang dapat dipertanggungjawabkan untuk investigasi lanjutan.
Menguji pertahanan dari sisi penyerang untuk menemukan celah sebelum dieksploitasi.
Menyisipkan pemeriksaan keamanan ke dalam pipeline rilis tanpa memperlambat tim.
Di luar pekerjaan yang Anda perintahkan, Threvix menjalankan lima operasi rutin yang menjaga lingkungan Anda tetap terjaga.
Setiap alert masuk disaring, diperkaya, dan diberi skor tanpa perlu antrean analis.
Hipotesis dijalankan berkala tanpa menunggu peringatan, sehingga ancaman senyap tetap terlihat.
Langkah penahanan dijalankan segera pada tingkat izin yang sudah disepakati bersama tim Anda.
Verdict, koreksi analis, dan hasil kasus lama dipakai untuk menyesuaikan ambang deteksi.
Pekerjaan berulang berjalan sesuai jadwal tanpa perlu diminta ulang setiap hari.
Setiap tindakan berada di salah satu dari empat tingkat. Anda yang menentukan sampai mana agen boleh bergerak sendiri, dan sejak titik mana manusia harus menyetujui.
Membaca data, mengorelasi log, dan menarik threat intel.
Jalan langsungMembuat tiket, memberi tanda, dan mengirim notifikasi ke tim.
Jalan dengan catatanIsolasi host, cabut sesi, dan blokir indikator pada perangkat.
Perlu izin analisMengubah aturan firewall dan konfigurasi kontrol keamanan.
Perlu izin adminModel bahasa mahal bila dipanggil untuk semua hal. Lapisan analitik menyaring lebih dulu, jadi agen hanya menangani yang benar benar butuh penalaran.
Threvix bersandar pada tumpukan keamanan Anda yang sekarang. Tidak ada sistem yang perlu diganti, dan tidak ada data yang perlu dipindahkan.
Splunk, Elastic, QRadar, Sentinel
Telemetri dan respons endpoint
AWS, Azure, dan GCP
Firewall, proxy, dan NDR
Sistem tiket dan alur eskalasi
Umpan indikator komersial dan terbuka
Penyaringan pesan masuk dan keluar
Pemeriksaan di pipeline CI dan CD
Sandbox dan mesin reputasi berkas
Sinkronisasi temuan dengan hasil pengujian
Kami tunjukkan Threvix memakai skenario ancaman yang relevan dengan sistem Anda. Tiga puluh menit, tanpa biaya, tanpa komitmen.