Cybrion

Platform pengujian keamanan bertenaga AI yang membawa seluruh siklus engagement ke satu ruang kerja operator, mulai dari scoping, koordinasi agen AI, eksekusi tools, validasi bukti, pengelolaan temuan, sampai laporan siap serah.

  • Swarm agen AI terkoordinasi
  • Operator memegang kendali
  • Temuan tervalidasi
  • Self-hosted
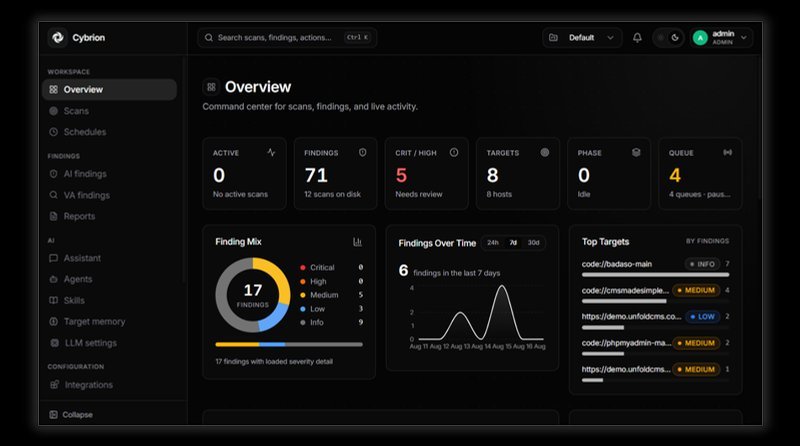
cybrion / overview
Ruang kerja operator Cybrion
8

Mode pengujian

4

Peran dalam swarm

3

Tingkat kedalaman

1

Ruang kerja operator

Pergeseran

Dari pentest manual ke pentest bertenaga AI

HARI INI

Hambatan yang dirasakan tim keamanan

  • Pengujian penetrasi masih sangat bergantung pada proses manual
  • Tools yang terpisah membuat temuan sulit disatukan
  • Validasi kerentanan menyita waktu untuk menekan false positive
  • Dokumentasi dan pelaporan sering menjadi penghambat
  • Kebutuhan pengujian terus tumbuh sementara ahli tetap terbatas
DENGAN CYBRION

Yang berubah setelah agen AI masuk alur kerja

  • Agen AI mengotomatiskan pemindaian, analisis, dan prioritas temuan
  • Seluruh proses pentest berjalan dalam satu platform terintegrasi
  • Validasi bukti meningkatkan akurasi dan keyakinan atas temuan
  • Pengelolaan temuan terpusat memudahkan pelacakan dan kolaborasi
  • Laporan keamanan profesional dihasilkan jauh lebih cepat
  • Tim bisa fokus pada keputusan strategis, bukan pekerjaan berulang
Kenapa Cybrion

Tiga hal yang membuat alurnya berbeda

Otomasi berbasis AI

Agen AI menjalankan tugas pentest yang berulang, dari pemindaian dan analisis sampai prioritas kerentanan, sehingga penilaian keamanan selesai lebih cepat.
Temuan tervalidasi

Validasi bukti dan analisis cerdas menekan false positive, sehingga temuan yang sampai ke tim benar benar layak ditindak.

Alur pentest ujung ke ujung

Dari scoping dan pengujian sampai pengelolaan temuan dan pelaporan, seluruh siklus berjalan di satu platform.

Cara kerja

Swarm agen yang tetap berada di bawah kendali operator

OPERATOR Anda memegang kendali scope · mode · depth · control
PRIMARY / ROOT AGENT Pemilik engagement memilih aksi · mendelegasikan · mengorelasikan
SUB-AGENT A Recon dan services discovery · enumerasi
SUB-AGENT B Web dan endpoints pengujian terarah
SUB-AGENT C Focused lead pendalaman satu jalur
INDEPENDENT VERIFIER Uji tanding temuan confirmed · rejected · inconclusive
SHARED SCAN CONTEXT targets · evidence · notes · vulnerability records

Eksekusi agen paralel tetap diatur oleh koordinator pusat, konteks engagement bersama, verifikasi independen, dan kontrol siklus hidup.

PERAN TANGGUNG JAWAB NILAI BAGI OPERATOR
Primary / root agent Memegang metodologi terpilih, menentukan langkah berikutnya, mendelegasikan tugas terbatas, dan mengorelasikan hasil. Satu koordinator yang bertanggung jawab atas seluruh engagement.
Sub-agent terspesialisasi Menjalankan pekerjaan sempit secara paralel seperti discovery, enumerasi, analisis, atau validasi terfokus. Cakupan luas tanpa menghambat jalur investigasi lain.
Independent verifier Memeriksa ulang temuan penting dari posisi skeptis lalu mengembalikan hasil verifikasi. Jalur uji tanding sebelum operator menerima temuan.
Shared scan context Menghubungkan target yang disetujui, catatan, event, bukti, dan catatan kerentanan di seluruh swarm. Kolaborasi yang terlacak, bukan sesi obrolan yang terpisah pisah.
Mode pengujian

Delapan mode untuk kelas aset yang berbeda

01 Web dan API Target tunggal, wildcard atau multi target, DAST berbasis browser URL, domain, login aplikasi, OpenAPI, Postman, HAR, dan konteks Burp
02 Mobile Android APK, iOS IPA, serta pengujian dinamis keduanya Berkas APK atau IPA, package atau bundle ID, dan lingkungan uji dinamis yang disetujui
03 IoT dan firmware Penilaian perangkat tertanam dan blob firmware Image firmware, filesystem hasil ekstraksi, layanan, konfigurasi, paket, kode, dan biner
04 Infrastruktur Perimeter eksternal, jaringan internal, Active Directory Host, IP, CIDR, domain controller, jump host, profil VPN, dan kredensial yang disetujui
05 Cloud Penilaian AWS, Azure, dan GCP Konteks akun atau proyek, region, role yang diasumsikan, dan kredensial read-only
06 OT, ICS, dan SCADA Penilaian lingkungan industri yang berizin Konteks proses, jendela pemeliharaan, checklist keselamatan, aksi terlarang, dan kontak operator
07 Vulnerability assessment Layanan jaringan, aplikasi web, audit port default Host atau CIDR, target web, pemeriksaan layanan, dan eksekusi scanner yang didukung
08 Source dan privasi Tinjauan kode (SAST) dan risiko privasi (PII/PHI) ZIP source atau repositori GitHub dan GitLab yang terhubung, dengan tinjauan manual
Kendali engagement

Anda yang menentukan batas, agen yang bekerja di dalamnya

Target dan konteks

URL atau domain, host dan CIDR, biner, repositori, konteks cloud, spesifikasi API, HAR, Postman, dan ekspor Burp.

Autentikasi dan akses

Kredensial browser, cookie, header bearer atau kustom, akun uji sekunder, jump host, VPN, role cloud, dan kredensial tersimpan.

Metodologi

Passive only atau active allowed, kedalaman Quick, Standard, atau Deep, fase terpilih, dan skill keamanan yang relevan.

Batasan

Aset, path, port, akun, dan tenant di luar cakupan, aksi terlarang, jendela pemindaian, serta prosedur emergency stop.

Keluaran

Bahasa laporan, penangkapan observasi, filter severity, logo laporan, dan pengaturan notifikasi.

Setiap aksi kritis tetap melewati persetujuan manusia

Agen menjalankan alur kerja, pakar keamanan meninjau, mengarahkan, dan menyetujui tindakan serta temuan penting.

Audit ready

Pentest yang berjalan terus, bukan agenda tahunan

Setiap pengujian membawa jejak audit yang jelas: cakupan, metodologi, timestamp, temuan dengan peringkat CVSS, dan status remediasi. Siap dibagikan kepada auditor maupun regulator tanpa penyusunan ulang.
  • Cakupan
  • Metodologi
  • Timestamp
  • CVSS
  • Status remediasi
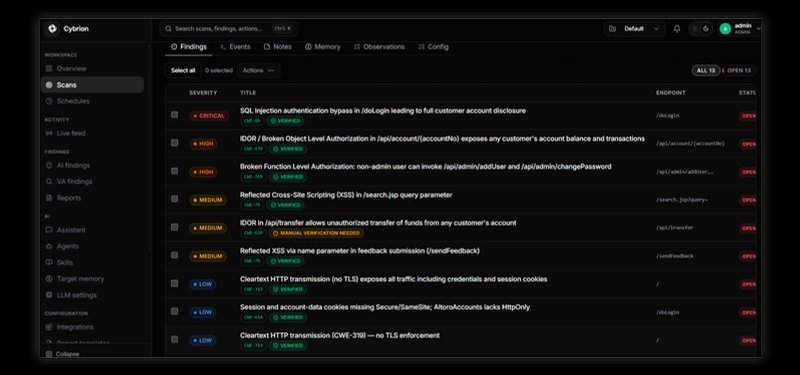
cybrion / findings
Daftar temuan tervalidasi di Cybrion

Laporan PDF

Dokumen komprehensif dengan format profesional siap diserahkan.

Validasi remediasi

Pengujian ulang untuk memastikan perbaikan benar benar menutup celah.

Ekspor data terstruktur

Temuan dalam format yang bisa dibaca sistem lain.

Jejak audit lengkap

Catatan administratif dari awal sampai akhir engagement.

Untuk kebutuhan enterprise

Dipasang di lingkungan Anda, terhubung dengan alur yang sudah berjalan

Multi mode testing

Menilai web, API, mobile, firmware, infrastruktur, cloud, OT, source code, dan risiko privasi.

Integrasi fleksibel

Terhubung dengan tools keamanan dan alur kerja yang sudah ada tanpa mengganti ekosistem Anda.

Diawasi manusia

Agen AI menjalankan alur kerja, pakar keamanan meninjau dan menyetujui aksi serta temuan kritis.

Self-hosted

Jalankan di lingkungan Anda sendiri dan pertahankan data keamanan sensitif dalam kendali penuh.

Deployment Installer satu baris, Docker, atau Docker Compose. Volume /data dipertahankan untuk konfigurasi dan data pemindaian.
Routing AI Model kurasi maupun kustom lintas penyedia hosted, model router, runtime lokal, dan endpoint yang kompatibel dengan OpenAI. Provider vision terpisah bersifat opsional.
Runtime lokal Mendukung model ID milik operator yang diekspos lewat deployment Ollama, vLLM, atau SGLang yang dapat dijangkau.
API Dokumentasi interaktif di /api/docs dan OpenAPI mentah di /api/openapi.yaml. Klien eksternal memakai bearer API key personal.
Akses jaringan Impor profil OpenVPN atau WireGuard, validasi routing dan DNS, serta pemutusan koneksi sementara saat pemindaian selesai.
JADWALKAN DEMO

Jalankan pentest bertenaga AI di aplikasi dan infrastruktur Anda

Temukan kerentanan lebih cepat, validasi risiko keamanan, dan percepat remediasi sebelum penyerang sempat memanfaatkannya.

  • Balasan dalam satu hari kerja
  • NDA tersedia
  • Deployment self-hosted
WHATSAPP