menembus MFA
Browser-in-the-Middle
Pembajakan sesi waktu nyata lewat headless Chrome. Mem-proxy halaman login asli serta menangkap token MFA, cookie, localStorage, dan profil browser.
Latih tim Anda memakai serangan yang benar benar mereka hadapi
100%
64%
22%
8%
22%
Setiap tahap meninggalkan jejak yang bisa diaudit, jadi hasil simulasi tidak berhenti sebagai angka klik.
Grup target, jadwal, dan aturan main disepakati lebih dulu.
Template dan kanal dipilih, tiap penerima mendapat tautan uniknya sendiri.
Buka, klik, balas, hingga pemindaian QR tercatat lengkap dengan waktunya.
Halaman kredensial mencatat percobaan input tanpa menyimpan kata sandi asli.
Yang gagal langsung terdaftar ke kursus yang relevan, otomatis.
Skor risiko per departemen dan ringkasan siap dibawa ke rapat direksi.
Template HTML dengan piksel pelacak, pelacakan balasan, dan lampiran ber-beacon. Setiap penerima mendapat tautan unik sehingga interaksi bisa dipetakan per orang.
Paket Anda tertahan di gudang. Konfirmasi alamat dalam 1x24 jam: bit.ly/kirim-ulang
Pengiriman lewat Twilio dan WAHA dengan URL pelacak, sehingga status delivery dan engagement terlihat sama detailnya dengan kanal email.
Kode QR dengan URL pelacak tertanam, cocok untuk uji di area fisik seperti poster parkir, meja resepsionis, atau undangan acara.
Bukan sekadar tautan palsu. Rangkaian ini menguji kesiapan tim terhadap teknik yang sudah dipakai penyerang di lapangan.
Pembajakan sesi waktu nyata lewat headless Chrome. Mem-proxy halaman login asli serta menangkap token MFA, cookie, localStorage, dan profil browser.
Halaman CAPTCHA atau prompt sistem palsu yang menuntun target menjalankan perintah PowerShell. Template Cloudflare, reCAPTCHA, dan Windows Update tersedia.
Simulasi phishing OAuth: pengguna login normal lalu diminta menyalin URL berisi authorization code ke halaman berbahaya.
Simulasi OAuth 2.0 Device Authorization Grant terhadap Microsoft Entra ID, dengan penangkapan token dan reconnaissance lewat Microsoft Graph API.
Proxy MITM transparan untuk simulasi tingkat lanjut. Tiap phishlet menentukan proxy host, aturan penangkapan kredensial, dan URL umpan.
Ruang lingkup, jendela waktu, dan aksi terlarang disepakati sebelum kampanye berjalan, lengkap dengan prosedur penghentian darurat.
Learning path menyusun kurikulum berurutan dengan prasyarat, menuntun peserta dari materi dasar sampai tingkat lanjut.
Unggah, sunting, dan tayangkan paket SCORM dengan pelacakan progres, penilaian ujian, dan sertifikat.
Ubah PDF apa pun menjadi kursus interaktif dengan modul dan kuis yang dihasilkan AI.
Kurikulum berjenjang dengan prasyarat antar modul.
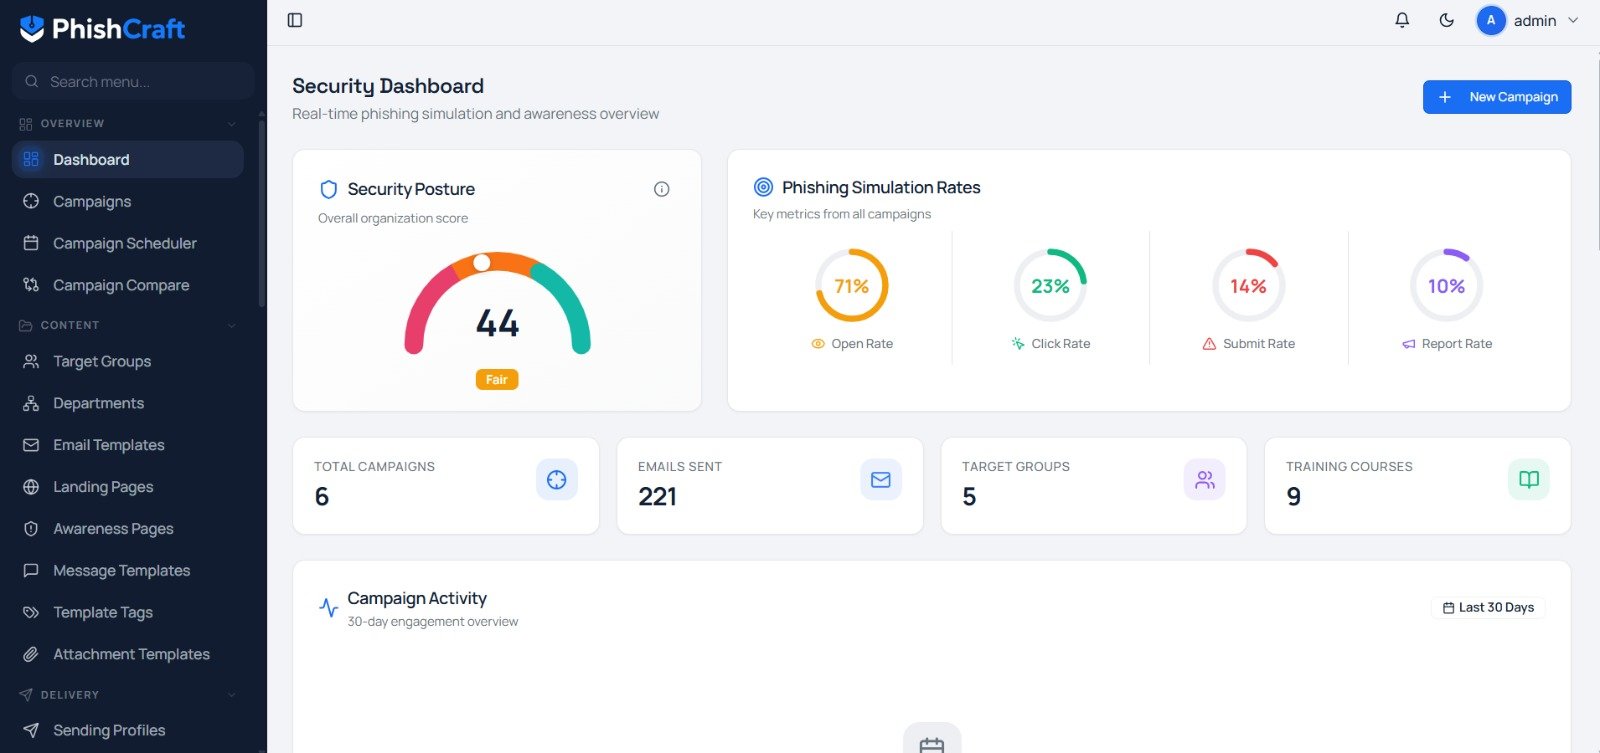
Gauge postur waktu nyata, funnel phishing, grafik aktivitas, dan umpan kejadian langsung dalam satu dashboard.
Estimasi dampak finansial, annualized loss expectancy, dan identifikasi pengguna berisiko tinggi mengikuti angka yang sama.
Ikhtisar siap direksi dengan insight AI, tolok ukur industri, dan format ekspor.
Open rate, click rate, dan submission rate berdampingan antar kampanye.
Ekstensi multi platform dengan pemantauan level browser, memberi perlindungan waktu nyata terhadap phishing, pembajakan sesi, penyalahgunaan identitas, dan pelacakan.
Izin granular diberlakukan di frontend maupun backend, dan isolasi multi tenant memastikan data tidak pernah melewati batas workspace.
Hubungkan penyedia LLM utama lewat Model Context Protocol untuk akses waktu nyata ke data kampanye, pembuatan template, dan ringkasan risiko.
Kami jalankan satu kampanye contoh bersama tim Anda, dari penyusunan umpan sampai laporan risiko yang siap dibawa ke rapat.