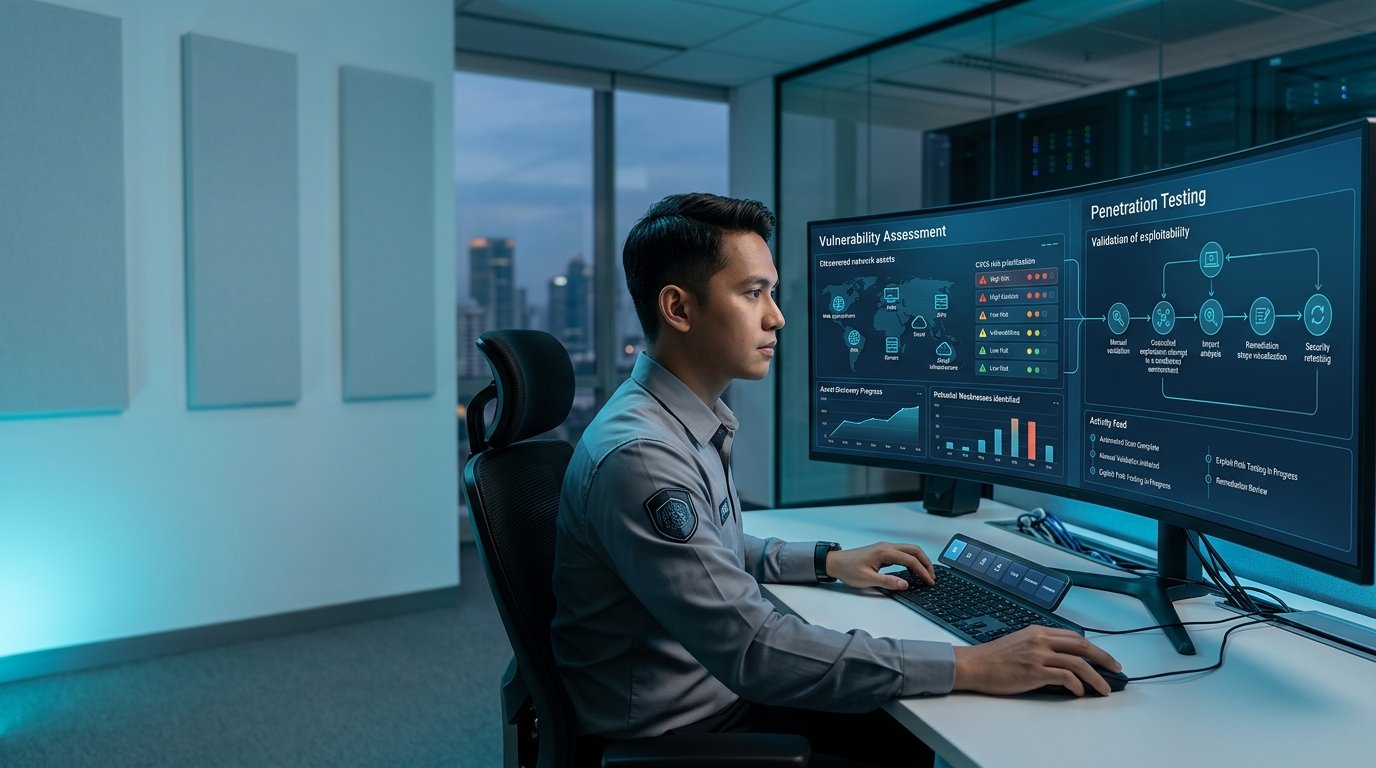
VAPT adalah pendekatan pengujian keamanan yang menggabungkan Vulnerability Assessment (VA) dan Penetration Testing (pentest) untuk mendapatkan gambaran risiko keamanan sistem secara lebih menyeluruh. VA berfokus pada menemukan dan memprioritaskan potensi kerentanan, sedangkan pentest menguji apakah kerentanan tersebut benar-benar dapat dieksploitasi dalam kondisi yang telah disepakati.
Poin Penting
- VAPT menggabungkan Vulnerability Assessment dan Penetration Testing dalam satu pendekatan pengujian keamanan.
- VA membantu menemukan dan memprioritaskan potensi kerentanan pada aset teknologi.
- Pentest melakukan validasi lebih lanjut untuk mengetahui apakah kerentanan dapat dieksploitasi dan apa dampaknya.
- VA dan pentest memiliki tujuan berbeda sehingga hasil keduanya dapat saling melengkapi.
- Menjalankan keduanya secara terintegrasi dapat membantu perusahaan menentukan prioritas remediation berdasarkan risiko yang lebih kontekstual.
VAPT Adalah Apa?
VAPT merupakan singkatan dari Vulnerability Assessment and Penetration Testing. Istilah ini digunakan untuk menggambarkan pengujian keamanan yang menggabungkan proses identifikasi kerentanan dengan pengujian eksploitasi secara terkontrol.
Dalam praktiknya, Vulnerability Assessment dan Penetration Testing bukanlah proses yang sama. Keduanya menjawab pertanyaan yang berbeda.
VA pada dasarnya menjawab:
“Kelemahan apa saja yang terdapat pada sistem dan mana yang perlu diprioritaskan?”
Sementara pentest mencoba menjawab:
“Apakah kelemahan tersebut benar-benar dapat dimanfaatkan dan sejauh apa dampaknya?”
Karena pertanyaannya berbeda, menggabungkan keduanya dapat memberikan perspektif yang lebih lengkap terhadap kondisi keamanan suatu sistem.
Apa Itu Vulnerability Assessment?
Vulnerability Assessment adalah proses sistematis untuk menemukan, menganalisis, dan memprioritaskan potensi kelemahan keamanan pada aset teknologi.
Assessment dapat mencakup berbagai aset, seperti:
- Website dan web application
- API
- Server
- Network infrastructure
- Cloud environment
- Endpoint
- Database dan komponen teknologi lainnya
Hasil VA biasanya berisi daftar vulnerability, tingkat risiko, bukti pendukung, serta rekomendasi remediation. Penilaian seperti CVSS dapat digunakan untuk membantu organisasi memahami tingkat keparahan suatu kerentanan.
Namun, keberadaan vulnerability tidak selalu berarti vulnerability tersebut dapat dieksploitasi dengan mudah. Di sinilah penetration testing memberikan informasi tambahan.
Apa Itu Penetration Testing?
Penetration Testing adalah pengujian keamanan yang dilakukan dengan mensimulasikan teknik serangan secara terkontrol untuk menguji keamanan suatu sistem.
Tester tidak hanya mencari indikasi vulnerability, tetapi berusaha melakukan validasi terhadap kelemahan sesuai scope dan aturan pengujian yang telah disepakati.
Pentest dapat membantu menunjukkan:
- Apakah vulnerability benar-benar dapat dieksploitasi.
- Seberapa besar akses yang dapat diperoleh.
- Apakah satu vulnerability dapat dikombinasikan dengan vulnerability lainnya.
- Data atau fungsi apa yang berpotensi terdampak.
- Bagaimana attack path dapat berkembang dari satu titik kelemahan.
Dengan demikian, pentest memberikan konteks yang lebih praktis terhadap risiko yang ditemukan.
Perbedaan Vulnerability Assessment dan Pentest
| Aspek | Vulnerability Assessment | Penetration Testing |
|---|---|---|
| Fokus | Identifikasi dan prioritas vulnerability | Validasi dan eksploitasi terkontrol |
| Pertanyaan utama | Apa kelemahannya? | Apakah dapat dieksploitasi? |
| Cakupan | Dapat mencakup banyak aset | Lebih terarah berdasarkan scope |
| Hasil | Daftar dan prioritas vulnerability | Temuan tervalidasi dan attack path |
| Tujuan | Mengetahui dan memprioritaskan risiko | Memahami exploitability dan dampak |
Kenapa VA dan Pentest Sebaiknya Dilakukan Bersamaan?
1. VA menemukan lebih banyak kandidat kerentanan
Vulnerability Assessment dapat membantu organisasi memperoleh inventaris kelemahan yang perlu diperhatikan. Informasi tersebut dapat menjadi dasar untuk menentukan area yang membutuhkan pengujian lebih lanjut.
2. Pentest memberikan validasi terhadap risiko
Daftar vulnerability belum tentu menggambarkan kondisi risiko secara lengkap. Pentest dapat membantu memvalidasi apakah kelemahan tertentu dapat dimanfaatkan dan bagaimana dampaknya terhadap sistem.
3. Mengurangi risiko false positive
Hasil assessment dapat mengandung temuan yang membutuhkan validasi lebih lanjut. Dengan penetration testing, tester dapat memeriksa temuan tertentu secara manual sehingga organisasi memperoleh konteks yang lebih jelas.
4. Membantu memahami attack path
Dalam serangan nyata, attacker tidak selalu memanfaatkan satu vulnerability secara terpisah. Beberapa kelemahan dapat dirangkai menjadi attack chain. Pentest membantu memperlihatkan hubungan tersebut dalam scope pengujian.
5. Remediation menjadi lebih terarah
Ketika vulnerability dilengkapi dengan bukti validasi dan konteks dampaknya, tim IT dapat memiliki informasi yang lebih baik untuk menentukan prioritas perbaikan.
Contoh Sederhana VAPT pada Web Application
Bayangkan sebuah perusahaan memiliki aplikasi web untuk mengelola data pelanggan.
Pada tahap VA, ditemukan vulnerability pada mekanisme authorization. Temuan tersebut kemudian diberi tingkat risiko berdasarkan karakteristik vulnerability dan konteks sistem.
Pada tahap penetration testing, tester melakukan validasi dengan akun yang telah disediakan sesuai scope. Hasil pengujian menunjukkan bahwa pengguna dengan privilege tertentu dapat mengakses data milik pengguna lain.
Temuan tersebut memberikan informasi tambahan: bukan hanya terdapat kelemahan authorization, tetapi kelemahan tersebut dapat berdampak terhadap confidentiality data pelanggan.
Contoh ini menunjukkan bagaimana VA dan pentest dapat menghasilkan informasi yang saling melengkapi.
Apakah VAPT Harus Dilakukan Setiap Tahun?
Frekuensi pengujian bergantung pada profil risiko dan perubahan lingkungan teknologi perusahaan. Organisasi dengan aplikasi yang sering berubah, infrastruktur yang dinamis, atau kebutuhan compliance tertentu mungkin membutuhkan assessment secara berkala.
Pengujian juga dapat dipertimbangkan setelah perubahan besar seperti peluncuran aplikasi baru, perubahan arsitektur, migrasi cloud, perubahan authentication, atau penambahan fitur yang memiliki dampak terhadap keamanan.
Yang penting, VAPT tidak sebaiknya diperlakukan sebagai aktivitas satu kali. Temuan seharusnya diikuti remediation dan, bila diperlukan, pengujian ulang untuk memastikan perbaikan telah dilakukan dengan benar.
Bagaimana Proses VAPT Dilakukan?
Secara umum, proses dapat terdiri dari beberapa tahap:
- Scoping: menentukan aset, target, metode, batasan, dan aturan pengujian.
- Discovery dan assessment: melakukan identifikasi aset serta vulnerability assessment.
- Validation: melakukan pengujian manual dan penetration testing terhadap temuan yang relevan.
- Risk analysis: menganalisis severity, exploitability, dan dampak bisnis.
- Reporting: menyusun temuan, bukti, risiko, dan rekomendasi remediation.
- Remediation: tim terkait memperbaiki kelemahan yang ditemukan.
- Retest: melakukan validasi ulang terhadap vulnerability yang telah diperbaiki apabila diperlukan.
Pendekatan ini membuat VAPT tidak berhenti pada aktivitas “mencari vulnerability”, tetapi menjadi bagian dari siklus perbaikan keamanan.
VAPT untuk Perusahaan: Kapan Dibutuhkan?
VAPT dapat relevan bagi perusahaan yang mengelola aplikasi publik, sistem internal, API, jaringan, cloud infrastructure, maupun aset digital yang memiliki nilai bisnis.
Pengujian juga dapat dipertimbangkan ketika perusahaan ingin:
- Mengetahui kondisi keamanan aset secara lebih menyeluruh.
- Memvalidasi vulnerability yang ditemukan.
- Mengidentifikasi attack path yang berpotensi digunakan attacker.
- Menentukan prioritas remediation.
- Mendukung proses security review sebelum sistem digunakan secara luas.
- Melakukan evaluasi keamanan setelah perubahan besar pada sistem.
VAPT dengan Vulnerability Assessment SkyCyber
SkyCyber menyediakan layanan Vulnerability Assessment dengan pendekatan yang menggabungkan penggunaan tools terkurasi dan pemeriksaan manual. Hasil assessment dapat digunakan untuk mengidentifikasi vulnerability, menilai tingkat risikonya, dan membantu menentukan prioritas remediation.
Untuk organisasi yang membutuhkan pengujian lebih mendalam, Vulnerability Assessment dapat menjadi salah satu tahap dalam strategi security testing yang kemudian dilengkapi penetration testing sesuai scope dan tujuan pengujian.
FAQ tentang VAPT
VAPT adalah singkatan dari apa?
VAPT adalah singkatan dari Vulnerability Assessment and Penetration Testing, yaitu pendekatan yang menggabungkan identifikasi vulnerability dengan penetration testing untuk memperoleh gambaran keamanan sistem yang lebih menyeluruh.
Apakah VAPT sama dengan penetration testing?
Tidak. Penetration testing merupakan salah satu bagian dari pendekatan VAPT. VAPT menggabungkan Vulnerability Assessment dan Penetration Testing yang memiliki fokus berbeda.
Mana yang dilakukan terlebih dahulu, VA atau pentest?
Urutannya dapat disesuaikan dengan scope dan metodologi. Dalam pendekatan tertentu, VA dapat digunakan untuk menemukan dan memprioritaskan kandidat vulnerability sebelum dilakukan validasi melalui penetration testing.
Apakah VAPT hanya untuk website?
Tidak. VAPT dapat diterapkan pada berbagai aset teknologi, termasuk web application, API, network infrastructure, server, cloud environment, dan sistem lainnya sesuai scope pengujian.
Apakah hasil VAPT perlu dilakukan retest?
Retest dapat dilakukan setelah remediation untuk memastikan vulnerability yang ditemukan telah diperbaiki. Retest terutama relevan untuk temuan yang membutuhkan validasi ulang setelah perubahan dilakukan.
Kesimpulan
VAPT adalah pendekatan pengujian keamanan yang menggabungkan Vulnerability Assessment dan Penetration Testing. VA membantu menemukan serta memprioritaskan kelemahan, sedangkan pentest membantu memvalidasi apakah kelemahan tersebut dapat dieksploitasi dan memahami dampaknya.
Keduanya memiliki fungsi yang berbeda tetapi saling melengkapi. Dengan menggabungkan assessment dan validasi, perusahaan dapat memperoleh gambaran risiko yang lebih kontekstual dan menentukan prioritas remediation dengan informasi yang lebih lengkap.
Jika perusahaan ingin memulai dari identifikasi vulnerability secara sistematis, Anda dapat mempelajari layanan Vulnerability Assessment SkyCyber sebagai bagian dari strategi security testing organisasi.